ทำความเข้าใจ Application Security Posture
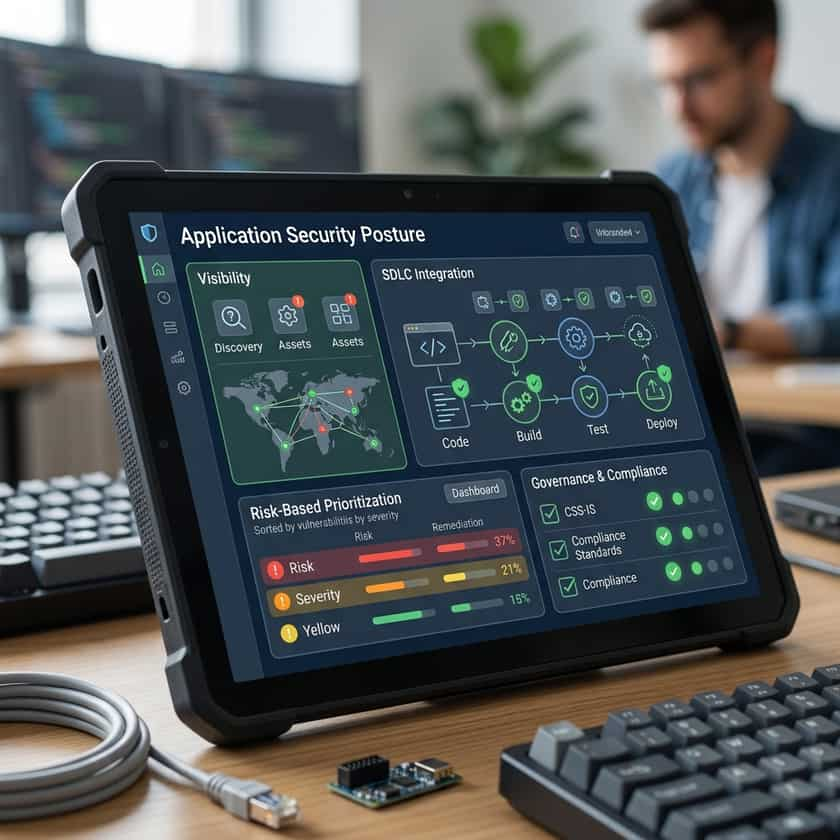
ในภูมิทัศน์ดิจิทัลที่มีการเปลี่ยนแปลงอย่างรวดเร็วของปี 2025 คำว่า Application Security Posture (ASP) ได้เปลี่ยนจากประเด็นทางเทคนิคเฉพาะกลุ่มกลายมาเป็นวาระสำคัญระดับห้องประชุมผู้บริหาร อธิบายอย่างง่ายที่สุด สถานะความปลอดภัยของแอปพลิเคชัน (ASP) คือสถานะโดยรวมของสภาพแวดล้อมความปลอดภัยของแอปพลิเคชันทั้งหมดในองค์กรของคุณ ซึ่งทำหน้าที่เป็นภาพรวมรอบด้านที่แสดงถึงประสิทธิภาพของการควบคุมความปลอดภัย ช่องโหว่ที่มีอยู่ และความยืดหยุ่นโดยรวมของระบบนิเวศซอฟต์แวร์ของคุณ แทนที่จะมุ่งเน้นไปที่ไฟร์วอลล์หรือการแพตช์เพียงจุดเดียว ASP จำเป็นต้องมีมุมมองที่เชื่อมโยงเลเยอร์ความปลอดภัยที่กระจัดกระจายเข้าเป็นกลยุทธ์การป้องกันที่ผสานรวมเป็นหนึ่งเดียว
การบรรลุสถานะความปลอดภัยที่แข็งแกร่งต้องการมากกว่าแค่การติดตั้งเครื่องมือต่าง ๆ แต่เกี่ยวข้องกับการประสานความร่วมมือระหว่างนักพัฒนา ทีมปฏิบัติการด้านความปลอดภัย และผู้มีส่วนได้ส่วนเสียทางธุรกิจ เมื่อองค์กรขยายขนาดขึ้น มักจะต้องเผชิญกับมุมมองด้านความปลอดภัยที่แยกส่วน ซึ่งนำไปสู่ช่องว่างที่ผู้โจมตีสามารถใช้ประโยชน์ได้ การให้ความสำคัญกับความสามารถในการมองเห็นภาพรวมและการจัดการที่เป็นหนึ่งเดียว จะช่วยให้ธุรกิจเปลี่ยนจากภาวะตั้งรับที่คอยตามแก้ปัญหา ไปสู่สถานะเชิงรุกที่สามารถคาดการณ์ภัยคุกคามล่วงหน้าได้ก่อนที่ภัยเหล่านั้นจะปรากฏขึ้นในสภาพแวดล้อมจริง (Production)
ความท้าทายจากภาวะล้าจากการแจ้งเตือนและความซับซ้อน
หนึ่งในปัญหาเรื้อรังที่สุดที่ทีมรักษาความปลอดภัยต้องเผชิญคือ ปริมาณการแจ้งเตือนจำนวนมหาศาลที่สร้างขึ้นโดยโครงสร้างพื้นฐานสมัยใหม่ ไม่ใช่เรื่องแปลกที่องค์กรขนาดกลางจะต้องประมวลผลการแจ้งเตือนหลายร้อยครั้ง หรือบางครั้งอาจเกินกว่า 500 ครั้งต่อวัน ข้อมูลที่ไหลเข้ามาอย่างต่อเนื่องนี้สร้างสภาพแวดล้อมที่ช่องโหว่ระดับวิกฤตสามารถถูกกลืนหายไปใต้คลื่นสัญญาณรบกวนได้โดยง่าย เมื่อทีมรักษาความปลอดภัยต้องเสียเวลาไปกับการไล่ตรวจจับสัญญาณเตือนที่ผิดพลาด (False Positives) พวกเขาจะสูญเสียความสามารถในการมุ่งเน้นการปรับปรุงเชิงกลยุทธ์ ส่งผลให้องค์ประกอบหลักของแอปพลิเคชันเปิดรับความเสี่ยงยาวนานเกินความจำเป็น
โซลูชัน application security posture ที่มีประสิทธิภาพจะเข้ามาจัดการปัญหานี้โดยการใช้กรอบการจัดลำดับความสำคัญอย่างชาญฉลาด แทนที่จะปฏิบัติกับทุกช่องโหว่เหมือนเป็นเหตุฉุกเฉินระดับสูงเร่งด่วนทั้งหมด ระบบสมัยใหม่จะจัดหมวดหมู่ความเสี่ยงตามผลกระทบทางธุรกิจที่อาจเกิดขึ้น การเชื่อมโยงข้อมูลภัยคุกคามเข้ากับบริบทของแอปพลิเคชัน เช่น ซอฟต์แวร์นั้นมีการจัดการข้อมูลลูกค้าที่มีความสำคัญหรือเชื่อมต่อกับฐานข้อมูลภายในที่สำคัญหรือไม่ ช่วยให้ทีมรักษาความปลอดภัยสามารถกรองสัญญาณรบกวนออกไปได้ วิธีนี้ช่วยให้เกิดแนวทางที่เจาะจงมากขึ้น ทำให้มั่นใจได้ว่าสินทรัพย์ดิจิทัลที่มีค่าที่สุดของคุณจะได้รับการปกป้องในระดับสูงสุด
เสาหลักสำคัญของกลยุทธ์ความปลอดภัยที่แข็งแกร่ง
- การมองเห็นได้อย่างต่อเนื่อง: รักษารายการสินทรัพย์แอปพลิเคชัน, API และไมโครเซอร์วิสทั้งหมดในพอร์ตโฟลิโอของคุณให้แม่นยำและเป็นปัจจุบันแบบเรียลไทม์
- การสร้างแบบจำลองภัยคุกคามเชิงรุก: ประเมินอย่างสม่ำเสมอว่าแอปพลิเคชันของคุณอาจถูกโจมตีอย่างไร และระบุช่องทางที่มีแนวโน้มที่จะถูกบุกรุกมากที่สุด
- การจับคู่การปฏิบัติตามข้อกำหนดแบบอัตโนมัติ: ลดความซับซ้อนของกระบวนการจับคู่การควบคุมความปลอดภัยของคุณกับกรอบการกำกับดูแล เช่น GDPR หรือ SOC2
- การกำกับดูแลที่เป็นหนึ่งเดียว: กำหนดนโยบายที่ชัดเจนซึ่งระบุข้อกำหนดด้านความปลอดภัยในทุกขั้นตอนของวงจรการพัฒนาซอฟต์แวร์ (SDLC)
- ลูปการป้อนกลับข้อมูล: นำช่องทางการสื่อสารที่รวดเร็วมาใช้ เพื่อแจ้งเตือนนักพัฒนาเกี่ยวกับข้อบกพร่องด้านความปลอดภัยในขณะที่พวกเขากำลังเขียนโค้ด
ความเสี่ยงที่เกิดขึ้นใหม่ในระบบนิเวศสมัยใหม่
ภูมิทัศน์ของภัยคุกคามสำหรับปี 2025 มีลักษณะเด่นคือการเปลี่ยนแปลงอย่างรวดเร็วของเทคโนโลยี แอปพลิเคชันต้องพึ่งพาไลบรารีของบุคคลที่สาม เฟรมเวิร์กโอเพนซอร์ส และบริการ Cloud-native มากขึ้น แม้ว่าเครื่องมือเหล่านี้จะช่วยให้พัฒนาได้เร็วขึ้น แต่ก็แฝงมาด้วยความเสี่ยงในห่วงโซ่อุปทาน (Supply Chain) ที่มักตรวจจับได้ยาก สถานะความปลอดภัยที่แข็งแกร่งต้องคำนึงถึงการพึ่งพาจากภายนอกเหล่านี้ โดยทำให้มั่นใจว่าขอบเขตความปลอดภัยของคุณจะครอบคลุมเกินกว่าโค้ดที่เขียนขึ้นภายในองค์กร ไปจนถึงระบบนิเวศทั้งหมดของส่วนประกอบซอฟต์แวร์ที่ผสานรวมเข้าด้วยกันเพื่อขับเคลื่อนธุรกิจของคุณ
นอกจากนี้ การเติบโตของการพัฒนาที่ขับเคลื่อนด้วย AI และเครื่องมือเขียนโค้ดอัตโนมัติยังช่วยเร่งความเร็วในการปล่อยฟีเจอร์ใหม่ ๆ แม้สิ่งนี้จะช่วยเพิ่มประสิทธิภาพการทำงาน แต่ก็หมายความว่าช่องโหว่ด้านความปลอดภัยก็อาจถูกนำเข้ามาในอัตราที่เร็วขึ้นเช่นกัน การรักษาสถานะความปลอดภัยที่ดีจึงจำเป็นต้องปรับตัวให้ทันกับความเร็วนี้โดยไม่ลดทอนความปลอดภัยลง การผสานการตรวจสอบความปลอดภัยเข้ากับเวิร์กโฟลว์ของนักพัฒนาโดยตรง ซึ่งมักเรียกกันว่า 'Shift Left' ไม่ใช่ทางเลือกอีกต่อไป แต่เป็นวิธีที่มีประสิทธิภาพที่สุดในการสร้างความมั่นใจว่าความปลอดภัยจะก้าวทันไปพร้อมกับความต้องการของธุรกิจสมัยใหม่
แนวทางปฏิบัติที่ดีที่สุดสำหรับการนำไปใช้
การปรับปรุง application security posture ของคุณให้ประสบความสำเร็จเป็นกระบวนการที่ต้องทำอย่างต่อเนื่อง ให้เริ่มต้นด้วยการตรวจสอบสถานะปัจจุบันของคุณเพื่อระบุช่องว่างที่ใหญ่ที่สุดในการมองเห็นภาพรวมและระยะเวลาในการตอบสนอง อย่าพยายามแก้ไขทุกอย่างในคราวเดียว แต่ให้เน้นไปที่ส่วนที่มีผลกระทบสูง เช่น ความปลอดภัยของ API หรือกระบวนการตรวจสอบสิทธิ์ที่สำคัญ ดึงดูดความร่วมมือจากผู้นำตั้งแต่เนิ่น ๆ โดยวางกรอบโครงการริเริ่มด้านความปลอดภัยให้สอดคล้องกับความต่อเนื่องทางธุรกิจและการบริหารความเสี่ยง เมื่อผู้มีส่วนได้ส่วนเสียเข้าใจว่าความปลอดภัยช่วยส่งเสริมผลประกอบการโดยการป้องกันการรั่วไหลของข้อมูลที่สร้างความเสียหายอย่างมหาศาล การจัดสรรทรัพยากรที่จำเป็นสำหรับการปรับปรุงอย่างยั่งยืนก็จะเป็นเรื่องง่ายขึ้นมาก